Opleidingen · TFG Academy
Cyberbeveiligingswet voor bestuurders in de zorg
De verplichte Cbw-opleiding voor Raden van Bestuur en directies in de zorg. Gegeven door trainers met jarenlange ervaring als CISO en security officer in de zorg. Incompany of in Zoetermeer, afgerond met een certificaat.
Geselecteerd als opleidingspartner in de landelijke marktconsultatie van de zorgkoepels voor de bestuurdersopleiding Cbw.
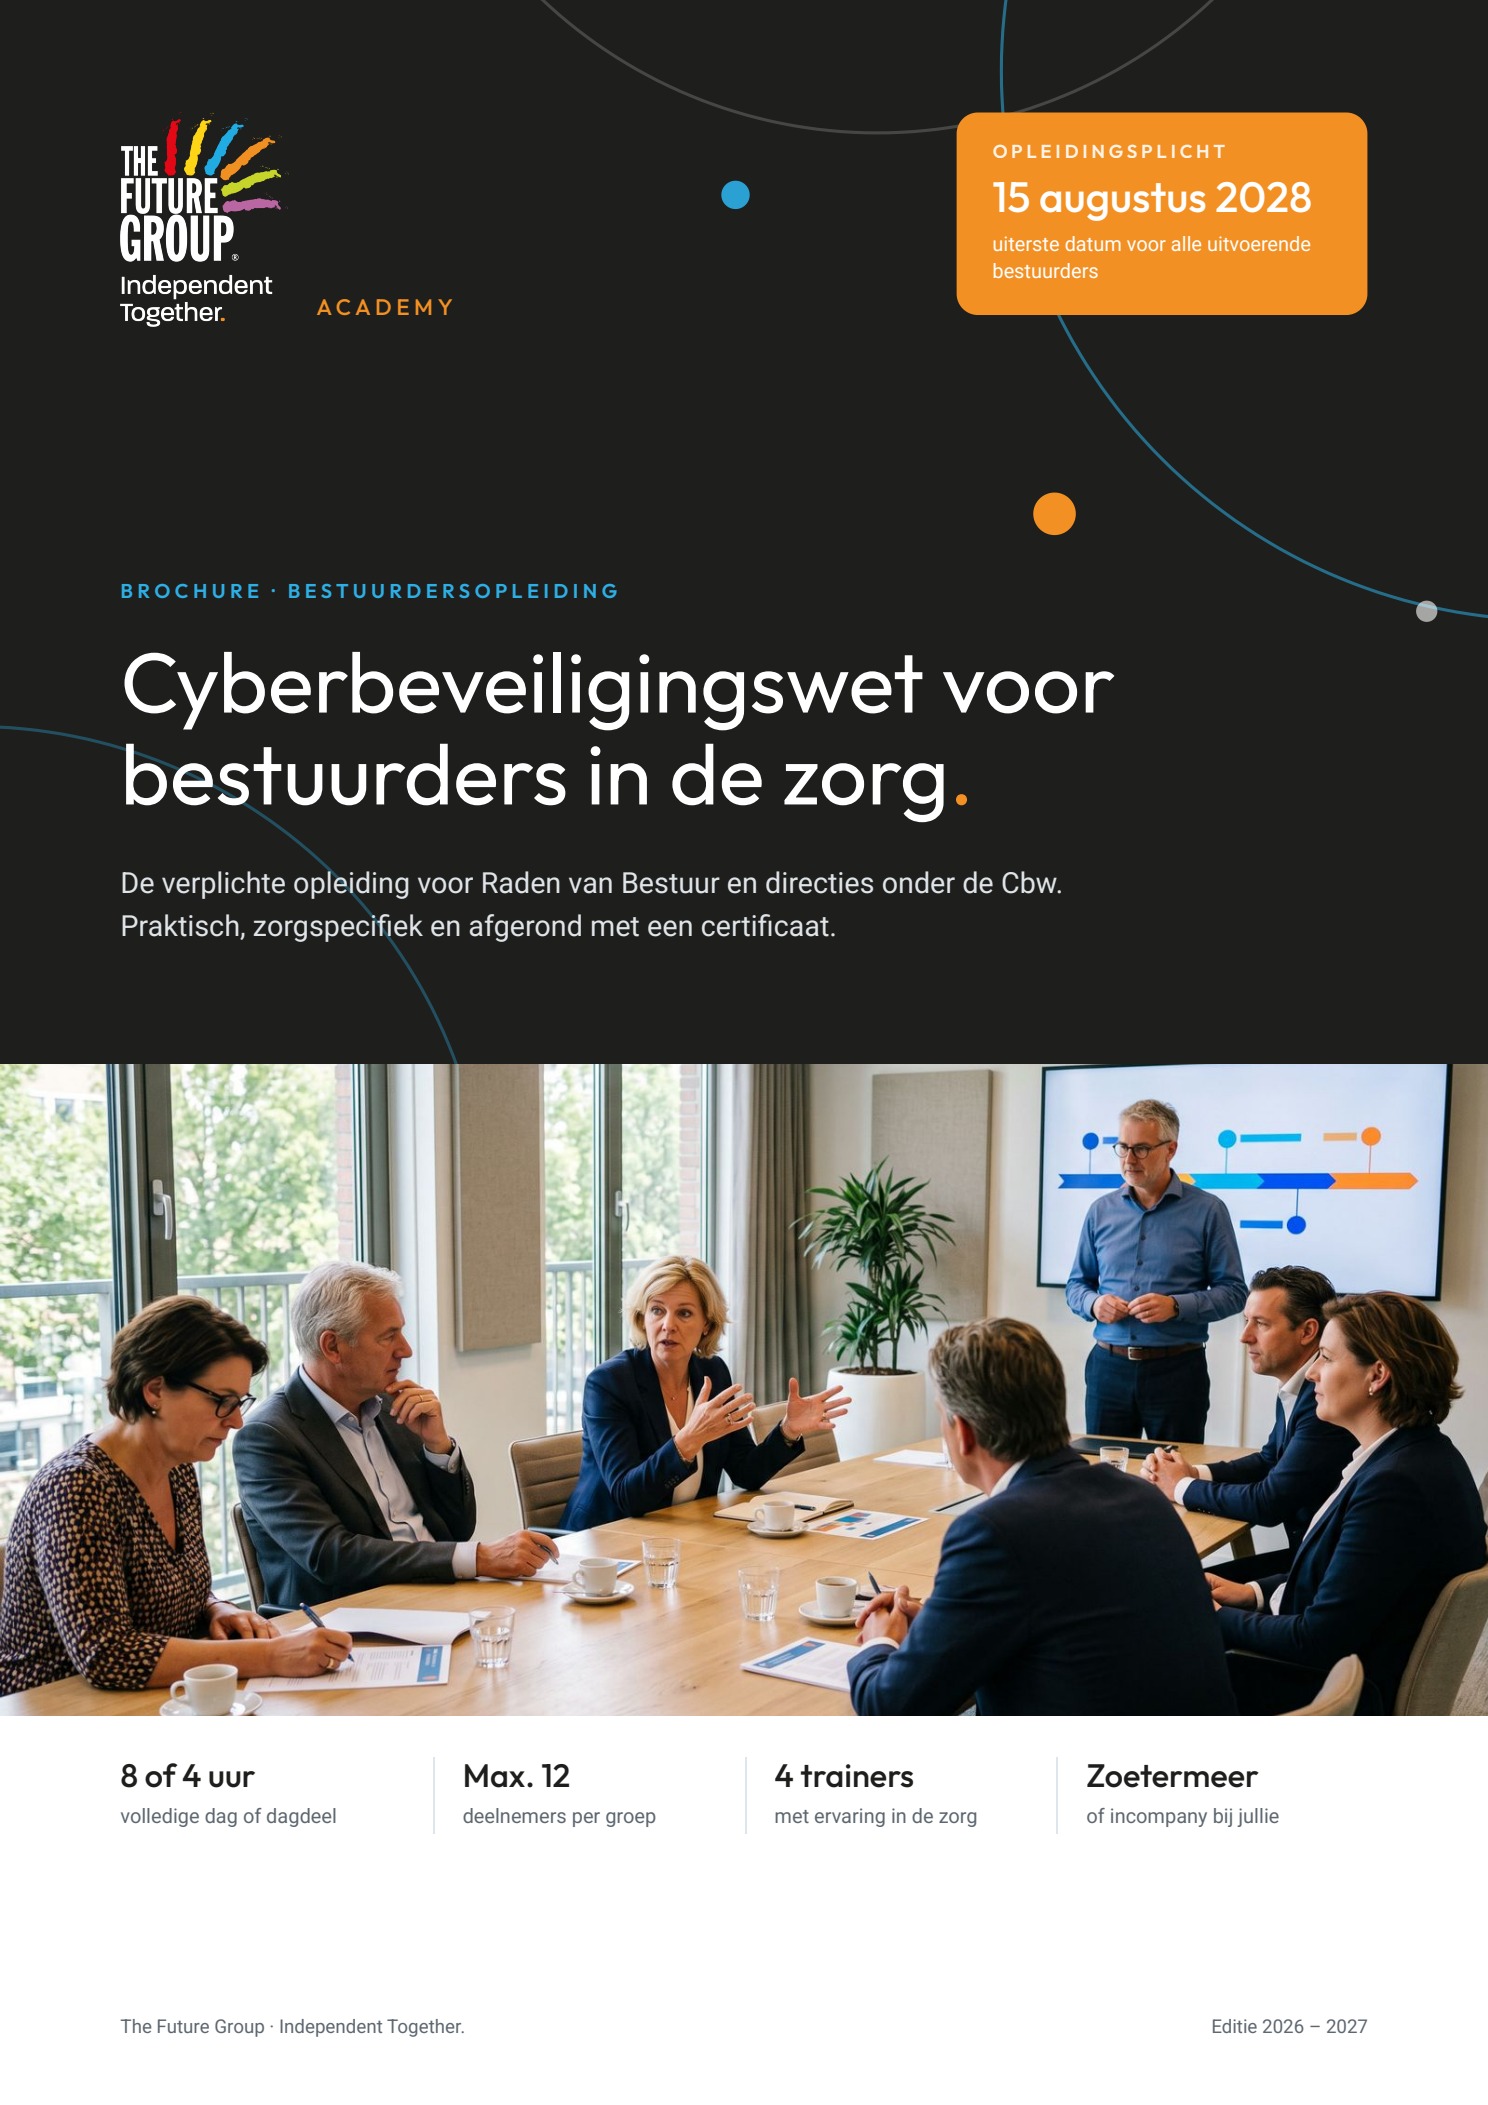
1 dag
of een compact dagdeel van 4 uur
Max. 12
bestuurders per groep
Certificaat
met jaarlijkse actualisatie
Certificaat
met jaarlijkse actualisatie
15 aug 2028
uiterlijke datum opleidingsplicht
Cyberveiligheid is sinds 15 augustus 2026 een bestuurstaak
Met de Cyberbeveiligingswet is het bestuur eindverantwoordelijk voor de beheersing van cyberrisico’s. Je keurt de maatregelen goed, ziet toe op de uitvoering en moet zelf genoeg kennis hebben om risico’s en maatregelen te kunnen beoordelen. Daarvoor volgt elke bestuurder een passende opleiding, uiterlijk op 15 augustus 2028, en houdt die kennis daarna actueel.
In de zorg weegt die verantwoordelijkheid extra zwaar. Een uitgevallen EPD, een aanval op een leverancier of een stilgevallen regionale gegevensuitwisseling raakt direct de patiëntenzorg. Dan is de vraag niet of je bestuur de wet kent. De vraag is of het weet wie besluit, wie meldt en wie de zorg afschaalt.
Deze opleiding bereidt je daar concreet op voor, in de context van je eigen organisatie.
Wat je na deze opleiding kunt
De opleiding dekt alle verplichte onderdelen van de Cyberbeveiligingswet. Steeds vanuit de vraag: welk besluit neemt het bestuur hierover, en hoe leg je dat aantoonbaar vast?
Risico’s beoordelen
Je herkent de soorten cyberrisico’s voor jouw organisatie en beoordeelt wat ze betekenen voor de zorg die je levert.

Maatregelen afwegen
Je toetst de basisbeveiligingsmaatregelen uit de wet op proportionaliteit en neemt onderbouwde investeringsbesluiten.

Handelen bij een incident
Je kent de meldketen van 24 uur, 72 uur en één maand, en weet welke besluiten het bestuur in een crisis zelf neemt.

Sturen en verantwoorden
Je richt rapportagelijnen, KPI’s en audits zo in dat je aantoonbaar in control bent richting IGJ en Raad van Toezicht.

De keten in beeld
Je stuurt op leveranciers en gedeelde voorzieningen die je niet zelf beheert, maar waar je wel verantwoordelijk voor bent.

Borgen in de jaarcyclus
Je vertaalt wat je leert naar je eigen bestuurlijke cyclus, met een persoonlijk actieplan dat je daadwerkelijk uitvoert.
Zo ziet de volledige dag eruit
09.00 tot 17.00 uur, met lunch en twee korte pauzes. 405 minuten contacttijd.
Vooraf, ca. 45 minuten: kennisclip over de Cbw, het Z-CERT-dreigingsbeeld en een korte intakevragenlijst over je organisatie.
Achteraf, ca. 30 minuten: je werkt je actieplan af met drie concrete acties.
Kies de vorm die bij jullie bestuur past
Beide vormen behandelen alle verplichte onderdelen van de Cbw. De volledige dag levert daarnaast concreet meer op: de hele simulatie, je eigen investeringscasus en ruimte voor de casus van je eigen organisatie.
Alle bedragen zijn inclusief btw. Inbegrepen: programma en trainers, digitale voorbereiding en deelnemersmateriaal, de boardroom-simulatie, toetsing, certificaat en deelnemersregistratie, en de reis- en verblijfkosten van de trainers. Vanaf negen deelnemers is er een tweede begeleider. Bij incompany zorgen jullie voor ruimte en catering; bij open inschrijving zijn die inbegrepen.
Wat deze opleiding anders maakt
Je wordt geen cybersecurityspecialist. Je leert de juiste vragen stellen, de juiste risico’s herkennen en de juiste besluiten nemen, en je kunt aantonen dat je die verantwoordelijkheid neemt.
Je eindigt met acties, niet alleen met kennis
Je sluit af met een persoonlijk bestuurlijk actieplan met minimaal drie acties: voor governance, voor risicosturing en voor je incidentvoorbereiding. Na drie maanden vragen we je wat ervan terecht is gekomen.
Trainers die de zorg van binnenuit kennen
Onze trainers waren zelf CISO, security officer of functionaris gegevensbescherming in de zorg, onder meer bij Radboudumc, UMC Utrecht, Antoni van Leeuwenhoek, Catharina Ziekenhuis en Diagnostiek voor U. Ze weten wat het betekent als het EPD uitvalt tijdens het ochtendspreekuur.
Een vervolgagenda voor de regio
Volg je de opleiding samen met andere zorgorganisaties uit je regio? Dan benoemen jullie aan het eind één onderwerp dat jullie beter samen dan apart kunnen oppakken, en spreken jullie af wie het agendeert.
Je trainers
Een kernteam van vier gecertificeerde trainers. Voor elke datum wijzen we vooraf een vaste trainer en een achtervang aan, zodat een uitvoering niet vervalt als een trainer verhinderd is.
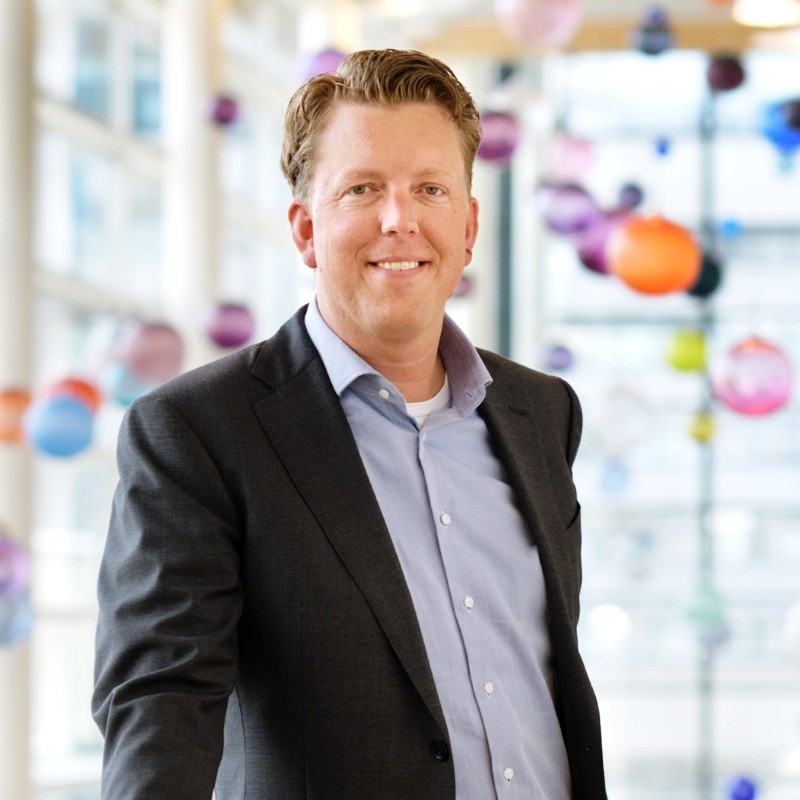
Ernst-Jan Zwijnenberg
Hoofdtrainer en bestuurlijk gespreksleider
Tien jaar CISO in de zorg, onder meer bij Radboudumc, Antoni van Leeuwenhoek, Catharina Ziekenhuis, St. Antonius Ziekenhuis, Pro Persona en het Leger des Heils.
Master Security Science & Management (TU Delft), CISSP, CISM, C|CISO, ISO 27001 Lead Auditor
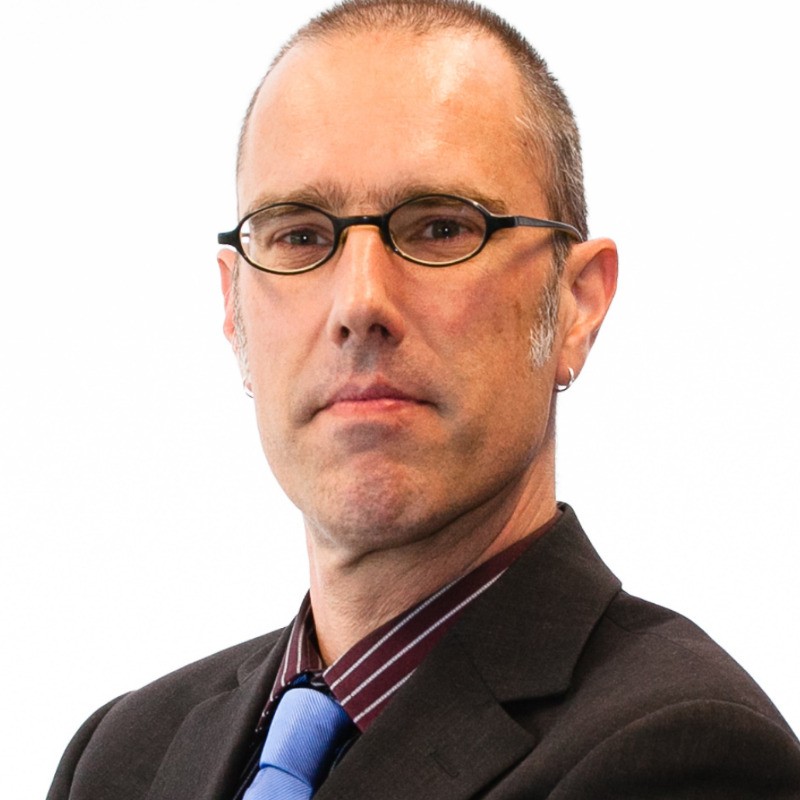
Marc van Eerd
Trainer
CISO bij het Prinses Máxima Centrum en PinkRoccade Healthcare, Compliance & Security Officer bij Radboudumc, privacy officer en projectleider bij UMC Utrecht, en ISO bij Het Oogziekenhuis Rotterdam.
CISM, CISA, CGEIT, CISSP, CCSP, C|CISO, CIPP/E, CIPM, ISO 27001 Lead Auditor
Gerwin Bolt
Trainer
Security Officer bij Het Oogziekenhuis Rotterdam en Information Security Officer bij het Leger des Heils. Docent in de leergang Cybersecurity.
Post-hbo Informatiebeveiliging, CISM, CISSP
Michael Pols
Trainer
Functionaris gegevensbescherming bij Diagnostiek voor U, en rollen als CISO en security manager binnen de overheid. Brede kennis van de AVG.
Executive MBA (Nyenrode), CISM, CISSP, CISA, CIPP/E, CIPM, C|CISO, ISO 27001 Lead Implementer en Lead Auditor, NIS 2 Lead Implementer
Zorgervaring van het team: Antoni van Leeuwenhoek · St. Antonius Ziekenhuis · Radboudumc · UMC Utrecht · Catharina Ziekenhuis · Het Oogziekenhuis Rotterdam · Prinses Máxima Centrum · Pro Persona · Leger des Heils · ACTA · Diagnostiek voor U
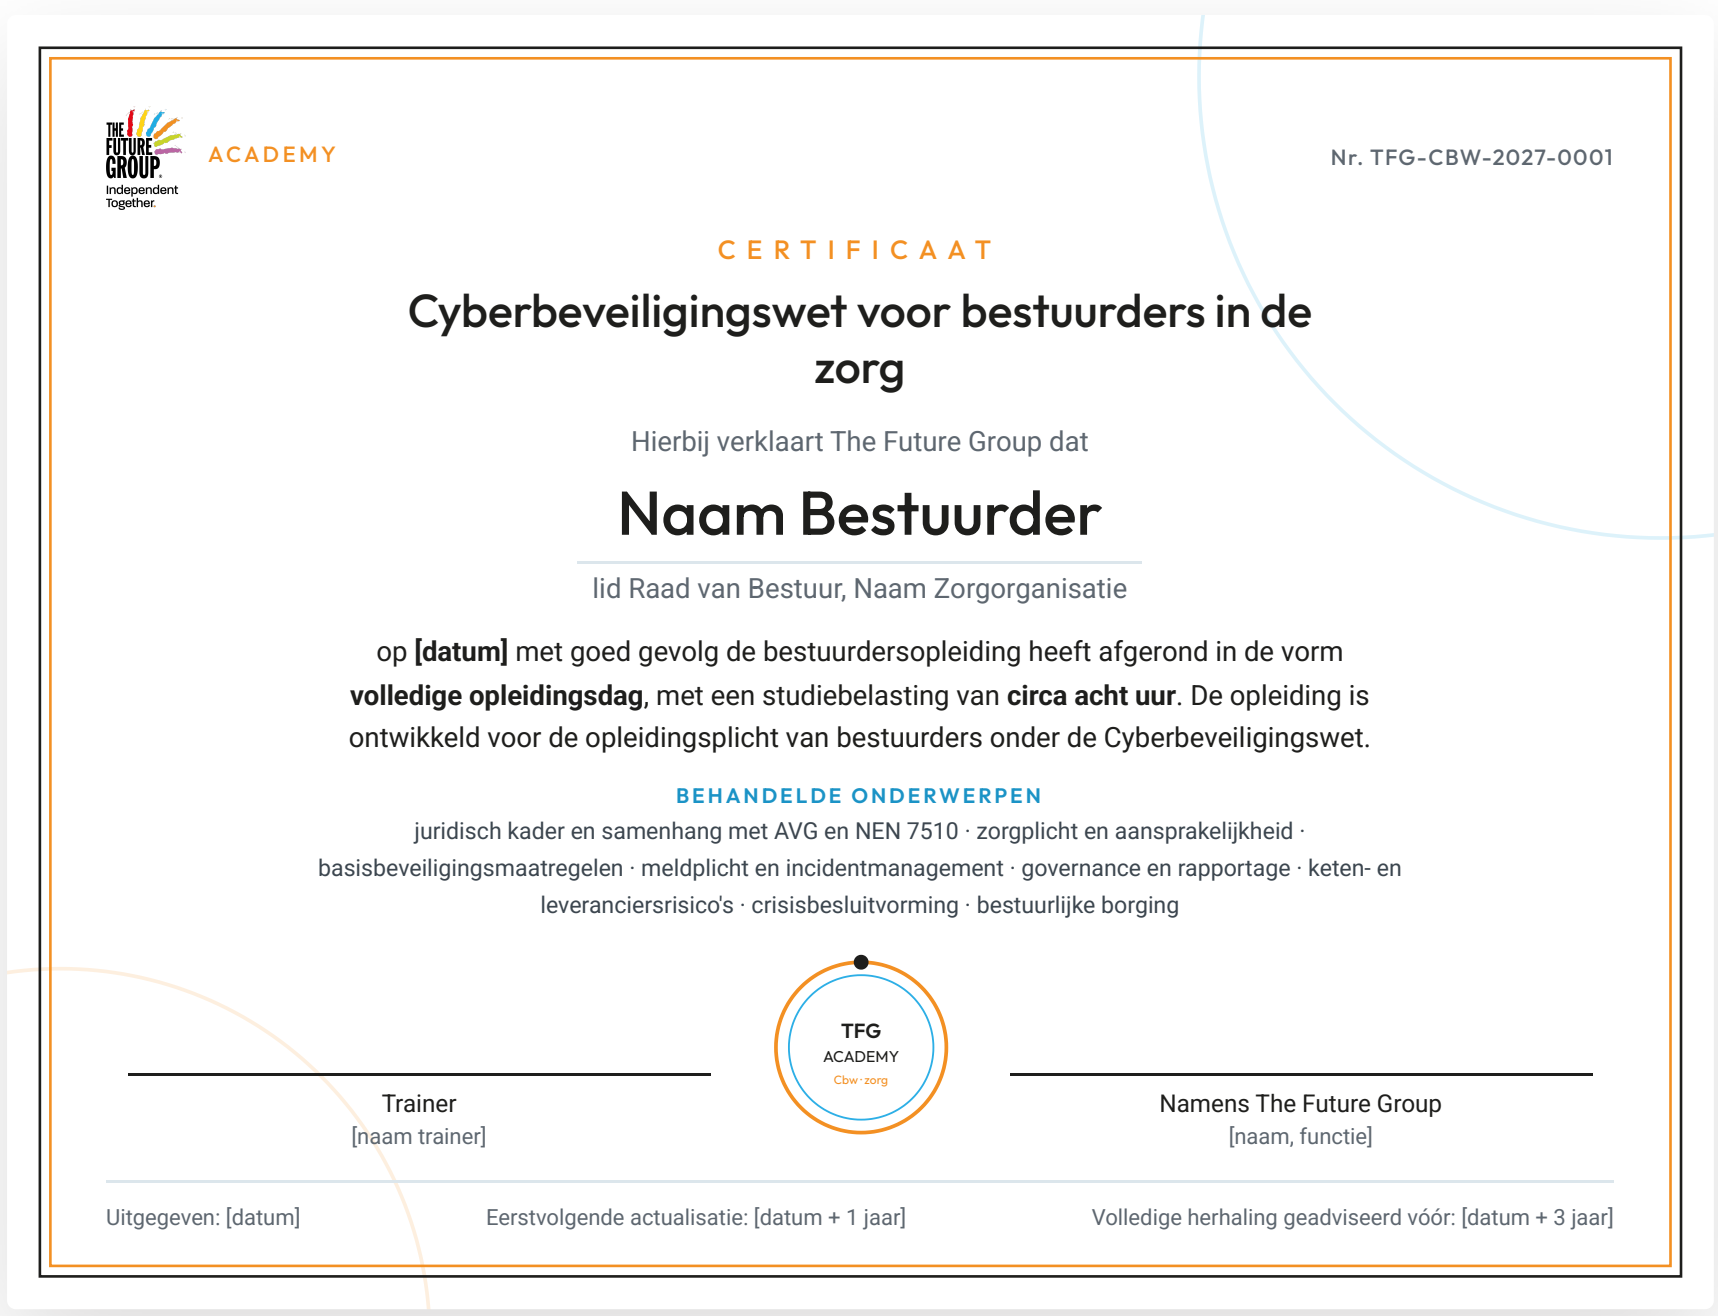
Een certificaat dat vastlegt wat je hebt gevolgd
Je rondt de opleiding af als je volledig aanwezig was, actief hebt meegedaan aan de boardroom-simulatie en de afsluitende toets hebt gehaald. Je ontvangt dan een certificaat. De Cbw vraagt een passende training en kent geen formele accreditatie; het certificaat legt vast wat je hebt gevolgd, zodat je dat kunt laten zien aan je Raad van Toezicht, de accountant of de IGJ.
Alles op een rij in de brochure
Wil je de opleiding eerst intern bespreken, of doorsturen naar je mede-bestuurders? In de brochure vind je alles wat je nodig hebt om een besluit te nemen.
Wat staat erin:
Veelgestelde vragen
Vraag een incompany-training aan
Vertel ons kort wat je zoekt. We nemen binnen twee werkdagen contact op met een voorstel en mogelijke data.